O avanço acelerado da inteligência artificial generativa no ambiente corporativo trouxe um dilema crítico para a segurança da informação e a proteção da propriedade intelectual. O hábito de copiar e colar contratos, códigos de programação ou dados de clientes em chatbots para obter resumos e correções rápidas pode representar um prejuízo milionário para as organizações que não estabelecem diretrizes rígidas de uso.
O perigo reside no funcionamento dessas ferramentas: o conteúdo inserido em plataformas públicas pode ser armazenado e utilizado para o treinamento de novos modelos de linguagem. O caso emblemático ocorreu em 2023, quando engenheiros da Samsung expuseram códigos-fonte proprietários ao utilizarem um chatbot comum, forçando a gigante a restringir o acesso à tecnologia. Esse tipo de incidente é classificado como vazamento por prompt.
De acordo com o relatório Cost of a Data Breach 2025, elaborado pela IBM, a chamada shadow AI — o uso de ferramentas de IA não autorizadas pela governança da empresa, como contas pessoais — já está presente em 20% das violações de dados.
O levantamento aponta que esses incidentes elevam o custo médio de uma falha de segurança em cerca de US$ 670 mil, evidenciando a fragilidade do controle de acesso em muitas corporações.
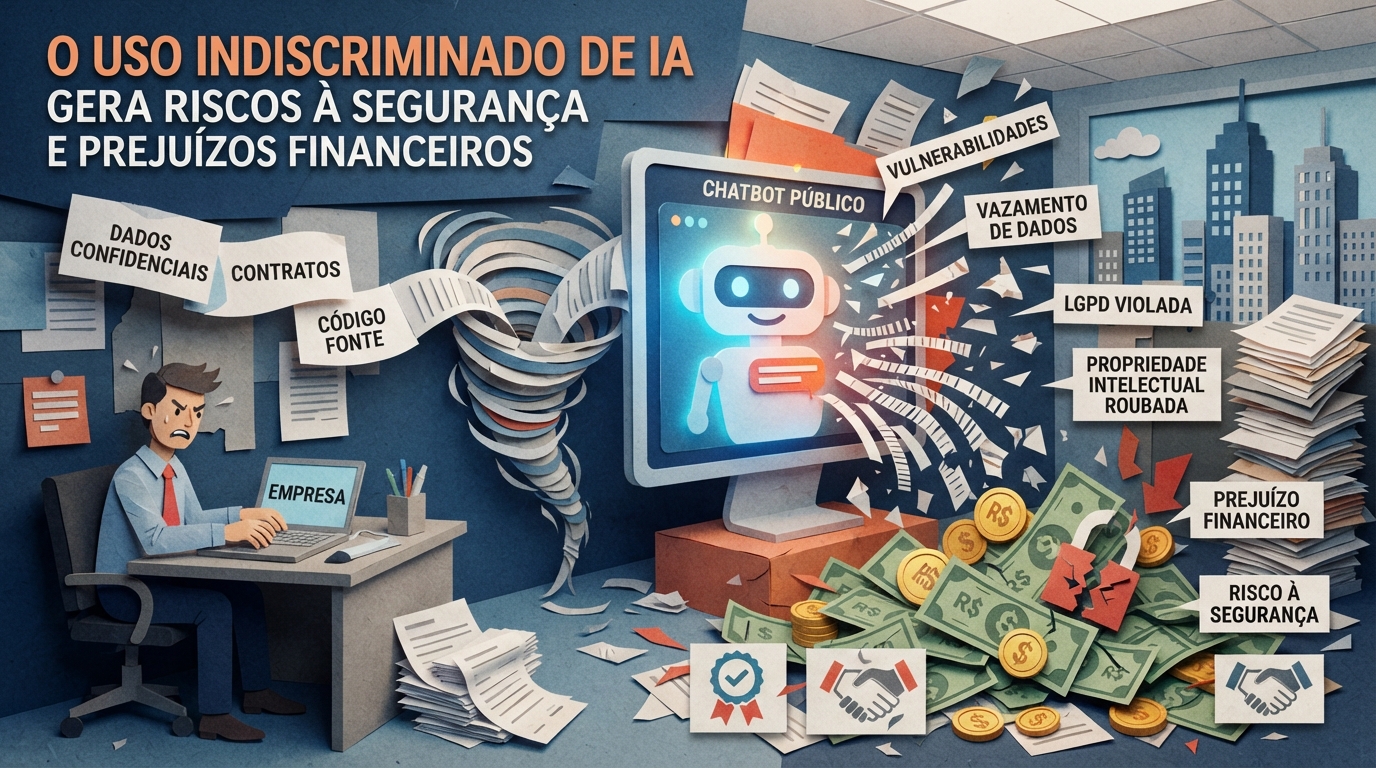
O compartilhamento de dados de clientes, como nomes, CPFs e históricos de compras, fere diretamente a Lei Geral de Proteção de Dados (LGPD). Além do risco legal, há a exposição de segredos comerciais contidos em minutas de contratos, planos estratégicos e balanços financeiros ainda não publicados. No caso de empresas de capital aberto, o envio dessas informações para IAs públicas pode configurar a divulgação indevida de informação privilegiada.
Para desenvolvedores, o risco é dobrado. Ao colar arquiteturas de sistemas ou chaves de API para correção de erros, o profissional expõe vulnerabilidades estruturais que podem ser exploradas por terceiros. A recomendação de especialistas é a utilização de versões corporativas dessas ferramentas, que oferecem contratos de sigilo onde os dados não são usados para treinamento, além da prática de anonimização das informações antes de qualquer consulta.
O rigor com a segurança da informação não é apenas uma cautela operacional, mas uma necessidade financeira. As sanções da Autoridade Nacional de Proteção de Dados (ANPD) podem atingir 2% do faturamento da empresa, com teto de R$ 50 milhões por infração. A implementação de políticas internas claras e o treinamento de pessoal tornaram-se o único caminho seguro para usufruir da produtividade da IA sem comprometer o patrimônio intangível do negócio.